









医療機器サイバーセキュリティの基本
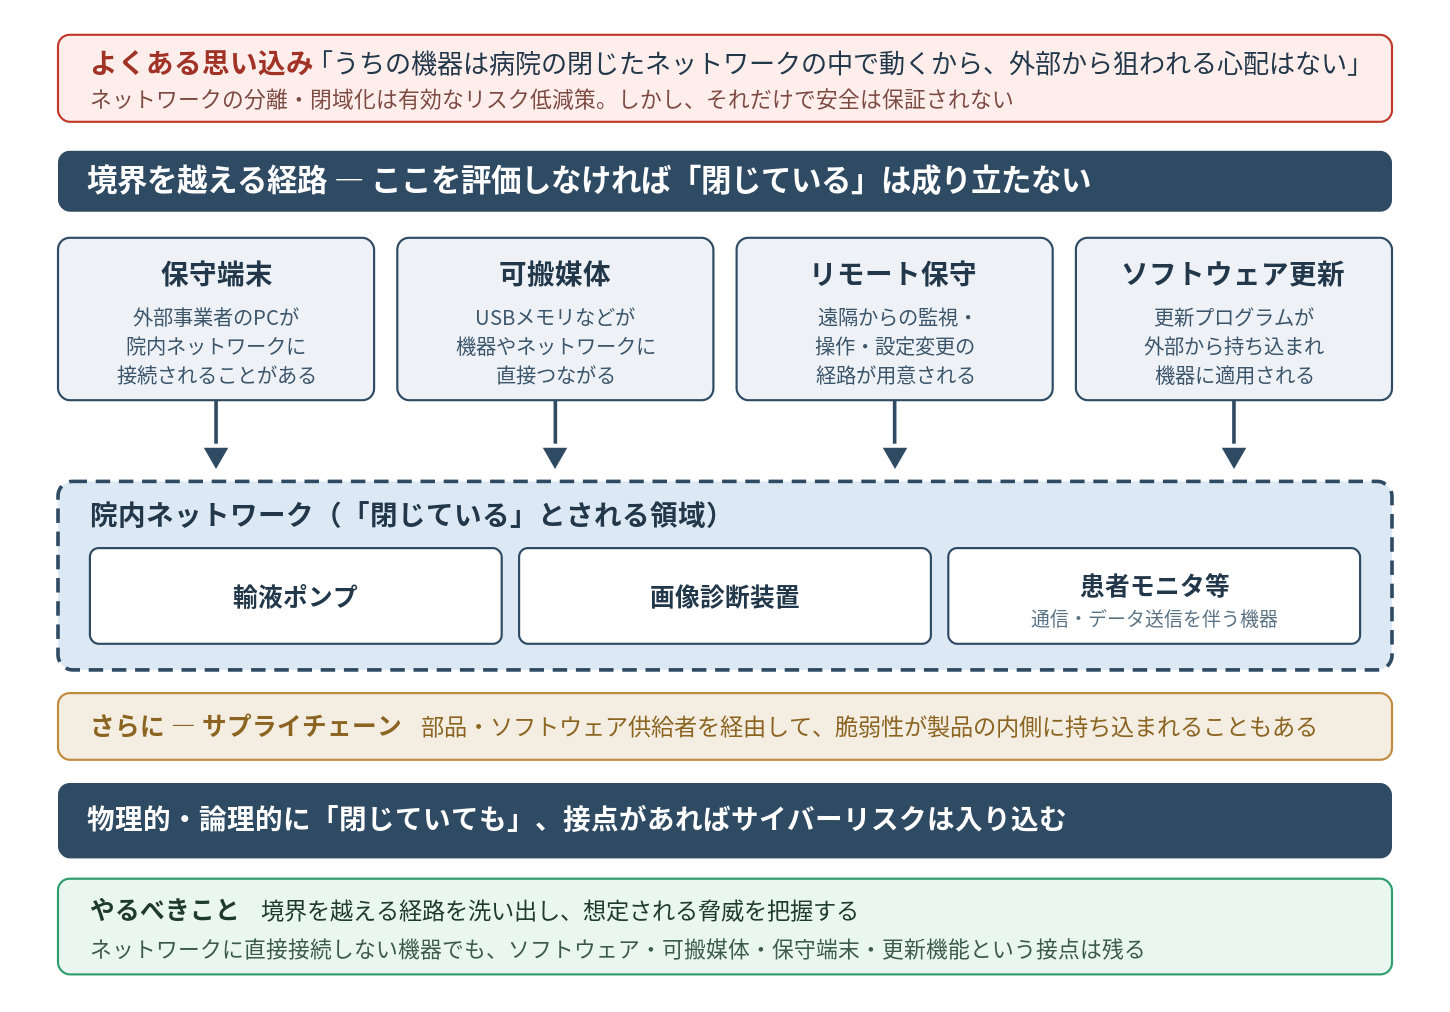
「うちの機器は病院の閉じたネットワークの中で動くから、外部から狙われる心配はない」ーー医療機器のサイバーセキュリティを話すと、こうした声をよく聞く。ネットワークの分離や閉域化は、確かに有効なリスク低減策である。だが、それだけで安全が保証されるわけではない。
院内ネットワークにはUSBメモリなどの可搬媒体が接続され、外部事業者の保守端末が接続されることもあり、更新プログラムが外部から持ち込まれる。境界を越える経路ーー保守端末、可搬媒体、リモート保守、ソフトウェア更新ーーまで含めて評価しなければ「閉じている」は成り立たない。
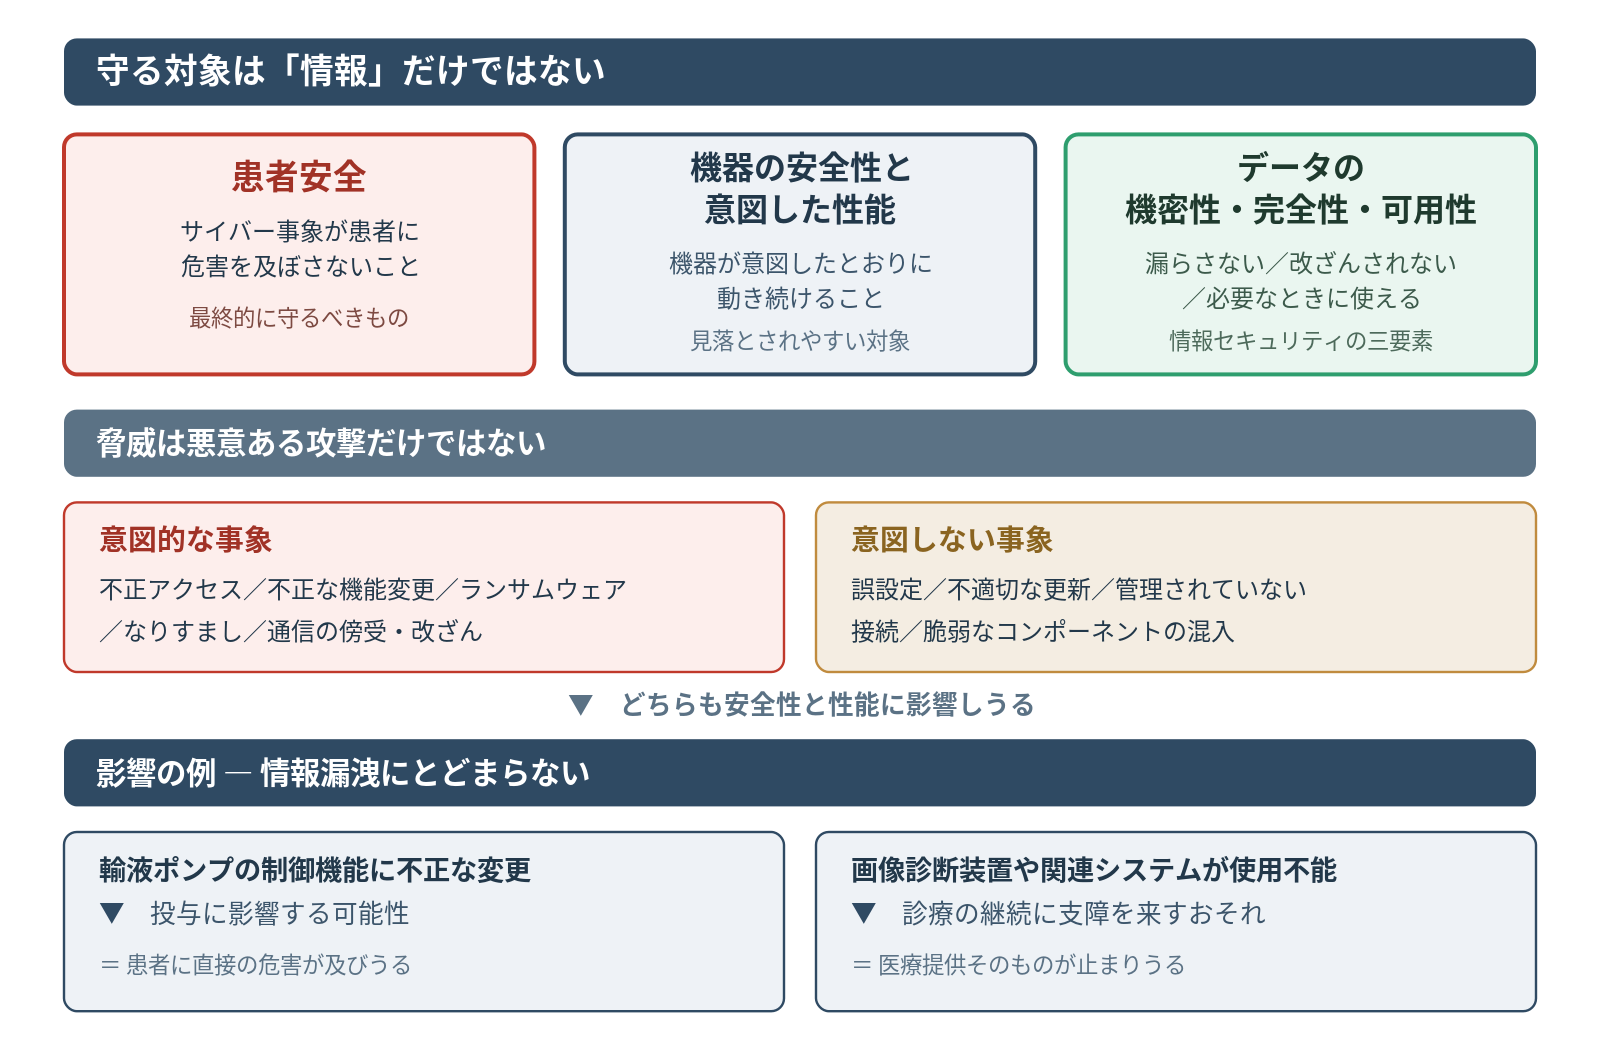
医療機器のサイバーセキュリティとは、ネットワーク、可搬媒体、保守端末、ソフトウェア更新、サプライチェーンなどを介して生じるサイバーリスクから、患者安全、機器の安全性および意図した性能、ならびにデータの機密性・完全性・可用性を守るための取り組みである。守る対象は情報だけではない。患者安全と、機器が意図したとおりに動くことそのものが、守るべき対象に含まれる。
かつて医療機器は独立して動く機械だった。いまや多くが通信し、データを送り、遠隔で更新される。便利になったぶん、接点も増えた。
しかも脅威は悪意ある攻撃だけではない。誤設定や不適切な更新といった意図しない事象も、安全性と性能に影響しうる。たとえば、輸液ポンプの制御機能に不正な変更が加えられれば投与に影響する可能性があり、画像診断装置や関連システムが使用不能になれば、診療の継続に支障を来すおそれがある。サイバー攻撃はもはや情報漏洩だけの問題ではなく、患者安全に直接影響しうる問題なのである。
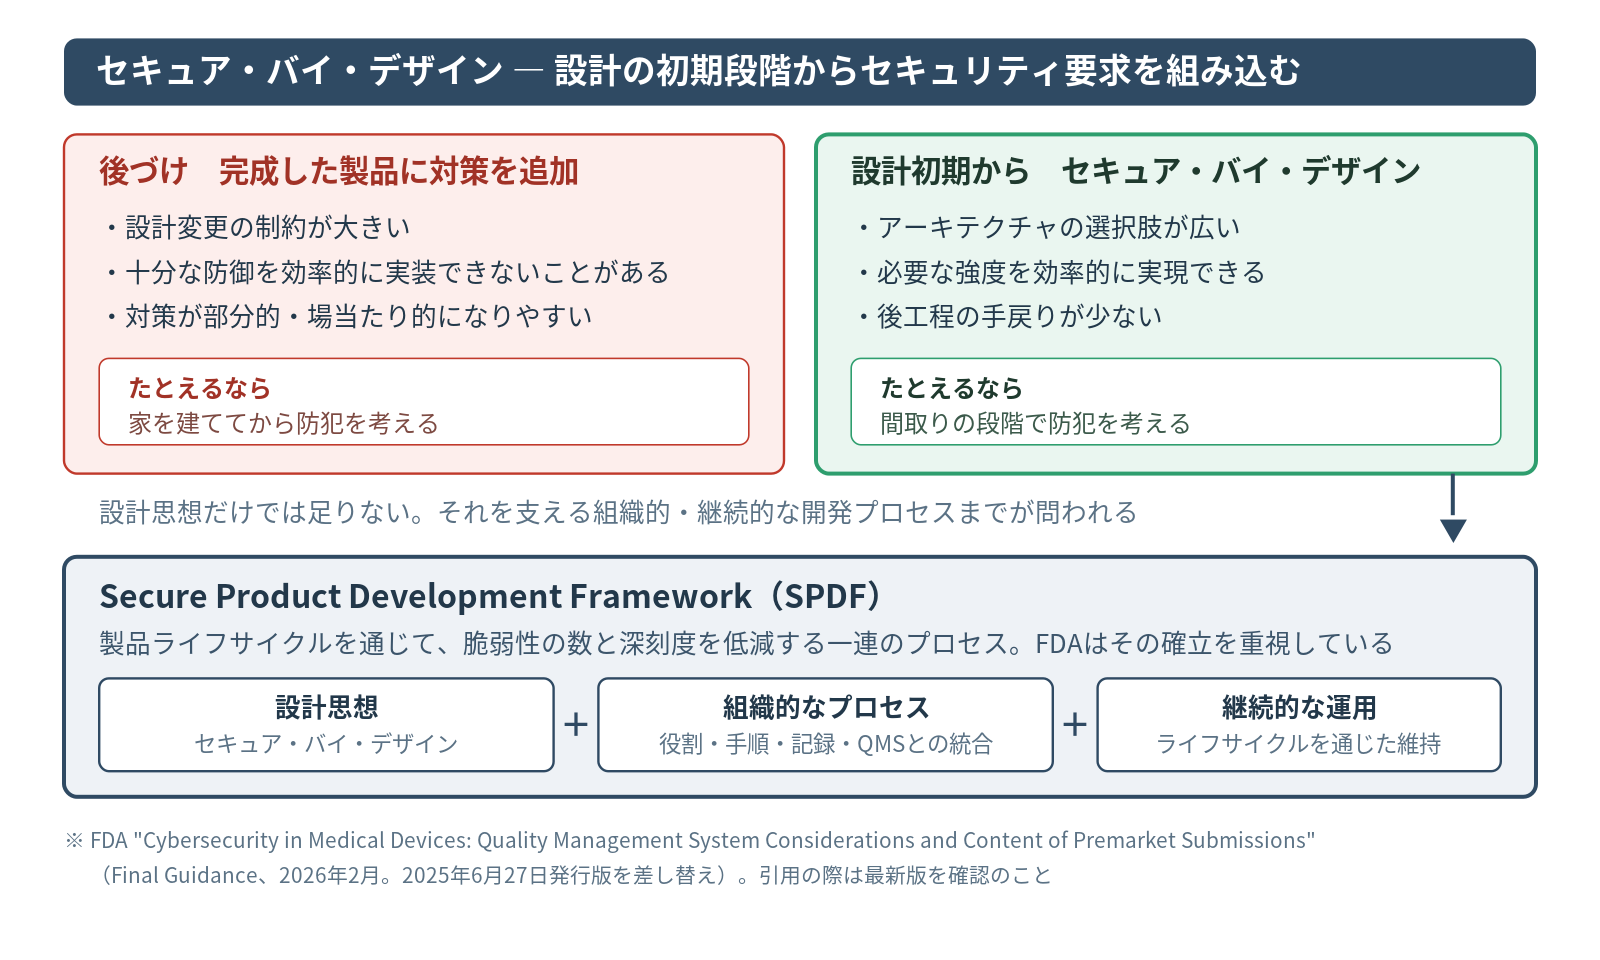
ここで鍵になるのが「セキュア・バイ・デザイン(Security by Design、セキュリティ・バイ・デザイン)」ーー設計の初期段階からセキュリティ要求を組み込むという考え方だ。完成した製品に後から対策を追加するだけでは、設計変更の制約が大きく、十分な防御を効率的に実装できないことがある。家を建ててから防犯を考えるのと、間取りの段階で考えるのとでは、実現できる強度も、かかる労力も違う。
なお、FDAはセキュア・バイ・デザインに加え、製品ライフサイクルを通じて脆弱性の数と深刻度を低減する一連のプロセスとして、Secure Product Development Framework(SPDF)の確立を重視している[1]。設計思想だけでなく、それを支える組織的・継続的な開発プロセスまでが問われている、ということだ。
安全重視産業に学ぶ
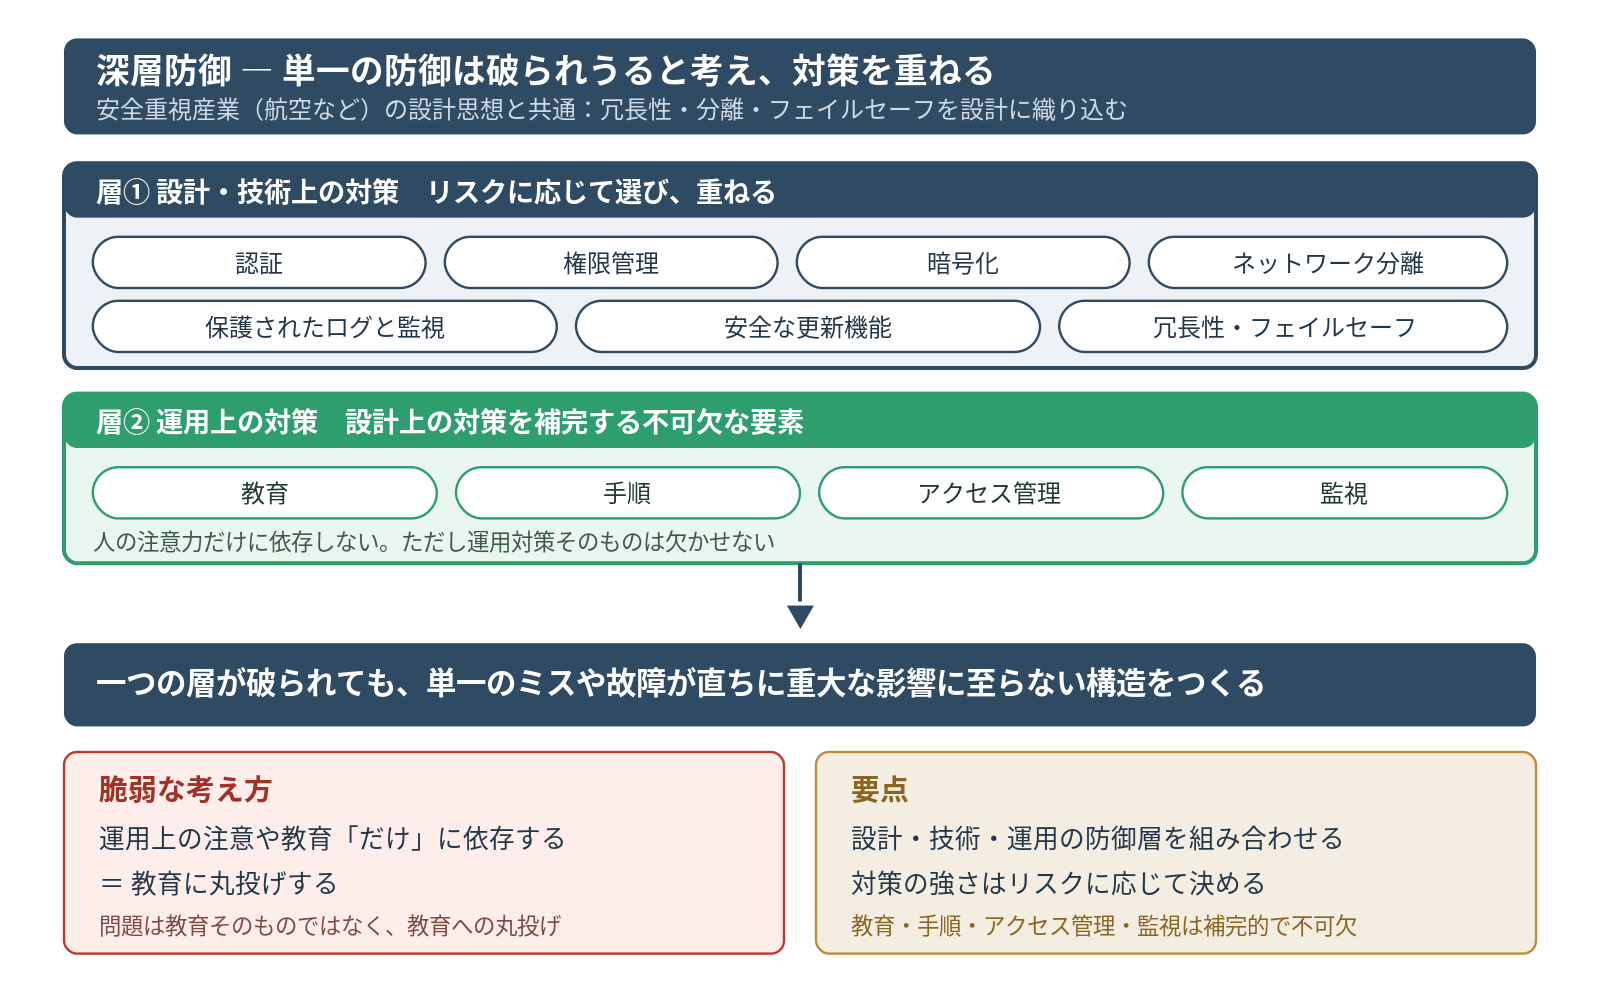
この発想は、航空をはじめとする安全重視産業が長く積み上げてきた設計思想と共通する。人の注意力だけに依存せず、単一のミスや故障が直ちに重大事故につながらないよう、冗長性、分離、フェイルセーフを設計に織り込む。サイバーセキュリティも同じ構えが要る。
単一の防御は破られうると考え、リスクに応じて、認証、権限管理、暗号化、ネットワーク分離(セグメンテーション)、保護されたログと監視、安全な更新機能など、複数の対策を重ねるーーこれが「深層防御」である。誤解してほしくないのは、教育や運用が不要という話ではないことだ。運用上の注意や教育「だけ」に依存した防御は脆弱だが、教育、手順、アクセス管理、監視といった運用対策は、設計上の対策を補完する不可欠な要素である。
問題は教育そのものではなく、教育に丸投げすることだ。設計・技術・運用の防御層を組み合わせ、一つが破られても重大な影響に至らない構造をつくる。それが要点である。
守りは完成しない
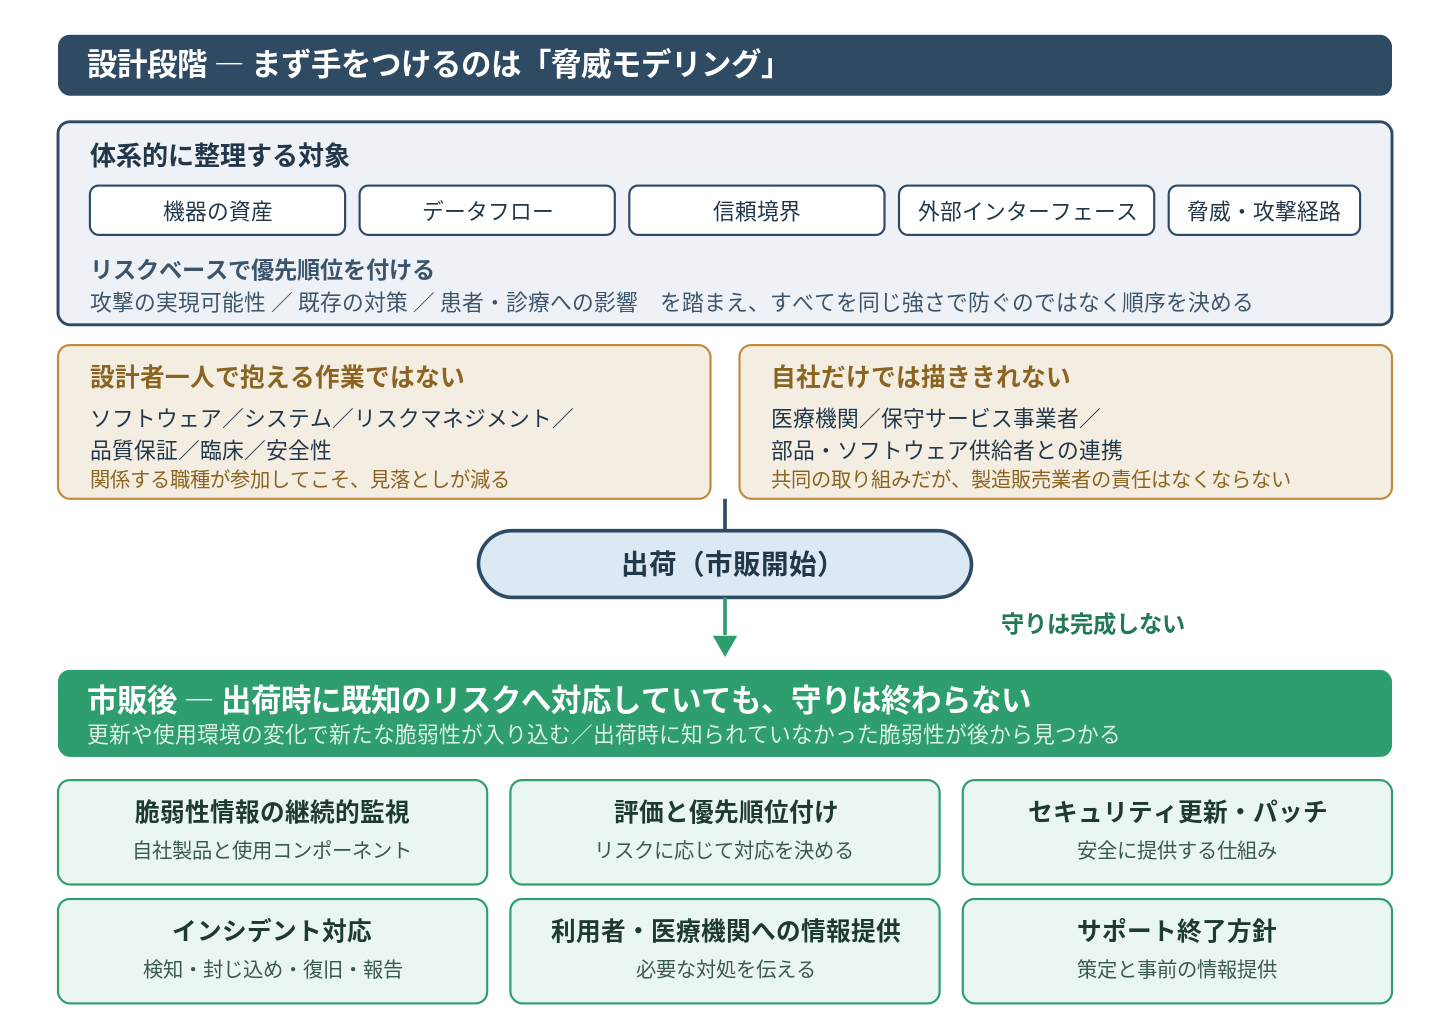
もう一つ、初学者が押さえるべきは「守りは完成しない」という点だ。出荷時点で既知のリスクに対応していても、その後のソフトウェア更新や使用環境の変化によって新たな脆弱性が入り込んだり、出荷時には知られていなかった脆弱性が後から発見されたりする。だからセキュリティは、作り込む設計と、市販後に守り続ける運用の両輪で成り立つ。
市販後に必要になるのは、自社製品と使用コンポーネントに関する脆弱性情報の継続的監視、リスクに応じた評価と優先順位付け、セキュリティ更新・パッチの提供、インシデント対応、利用者や医療機関への情報提供、そしてサポート終了方針の策定と事前の情報提供である。開発から製造、導入、保守、市販後監視、サポート終了までーーライフサイクル全体を通した管理が求められる。
最初に手をつけるもの
設計実務の早い段階で行う重要な作業の一つが「脅威モデリング」だ。機器の資産、データフロー、信頼境界、外部インターフェース、想定される脅威や攻撃経路を体系的に整理し、患者安全や機器性能への影響と必要な対策を検討する。ここで効いてくるのがリスクベースの発想である。
すべての脅威を同じ強さで防ぐのではなく、攻撃の実現可能性、既存の対策、患者・診療への影響などを踏まえて、対応の優先順位を付ける。なお、これは設計者一人で抱える作業ではない。ソフトウェア、システム、リスクマネジメント、品質保証、臨床、安全性ーー関係する職種が参加してこそ、見落としが減る。
設計の初期にやるか、出荷直前に慌ててやるかで、後の手戻りの量も大きく変わる。守りとは、思いつきで貼り足すものではなく、地図を広げて配るものなのだ。そしてもう一点。
この地図は自社だけでは描ききれない。医療機関、保守サービス事業者、部品・ソフトウェア供給者との連携も欠かせない。サイバーセキュリティは関係者がそれぞれの役割を果たす共同の取り組みだが、それによって製造販売業者に求められる責任がなくなるわけではない。
「閉じているから安全」という思い込みは、重大な見落としにつながる。ネットワークに直接接続しない機器であっても、ソフトウェア、可搬媒体、保守端末、更新機能などの接点があれば、想定される脅威を把握し、リスクに応じた防御を設計段階から組み込む必要がある。そして出荷後も脆弱性を監視し、必要な更新と情報提供を続ける。それが、患者安全を支える医療機器に求められる基本姿勢である。
この分野の解説動画
この記事は参考になりましたか?






この記事へのコメントはありません。