









生成AI業務利用の重大注意点
――「便利さ」より先に「確認」を
ChatGPTをはじめとする生成AIは、いまや資料作成や翻訳、プログラム開発まで幅広く業務を支えている。しかし、その手軽さの裏で、使い方や条件を誤ると、知らないうちに法令違反へと近づいてしまう危険がある。本稿では、研修の冒頭で必ず伝えている三つの警告を軸に、そのリスクと対策を解説する。
なぜ「冒頭で必ず警告する」のか
私は生成AI活用の研修を行う際、機能の便利さを語る前に、必ず注意点から話すことにしている。理由は単純である。多くの人が「無料で、すぐ使えて、賢い」という体験にまず感動し、その勢いのまま業務データを入力してしまうからだ。
感動が先に立つと、リスクは後回しになる。だからこそ、最初に釘を刺しておく必要がある。ここで押さえておきたいのは、生成AIの利用は単なる社内マナーの問題にとどまらず、データの取扱条件によっては個人情報保護法や不正競争防止法上の問題につながりうるという点である。
「必ず違反になる」というわけではないが、「知らないうちに違反となる可能性がある」からこそ、事前の確認が要る。以下の三つは、そのための最低限の防波堤だと考えてほしい。
三つの重大注意点
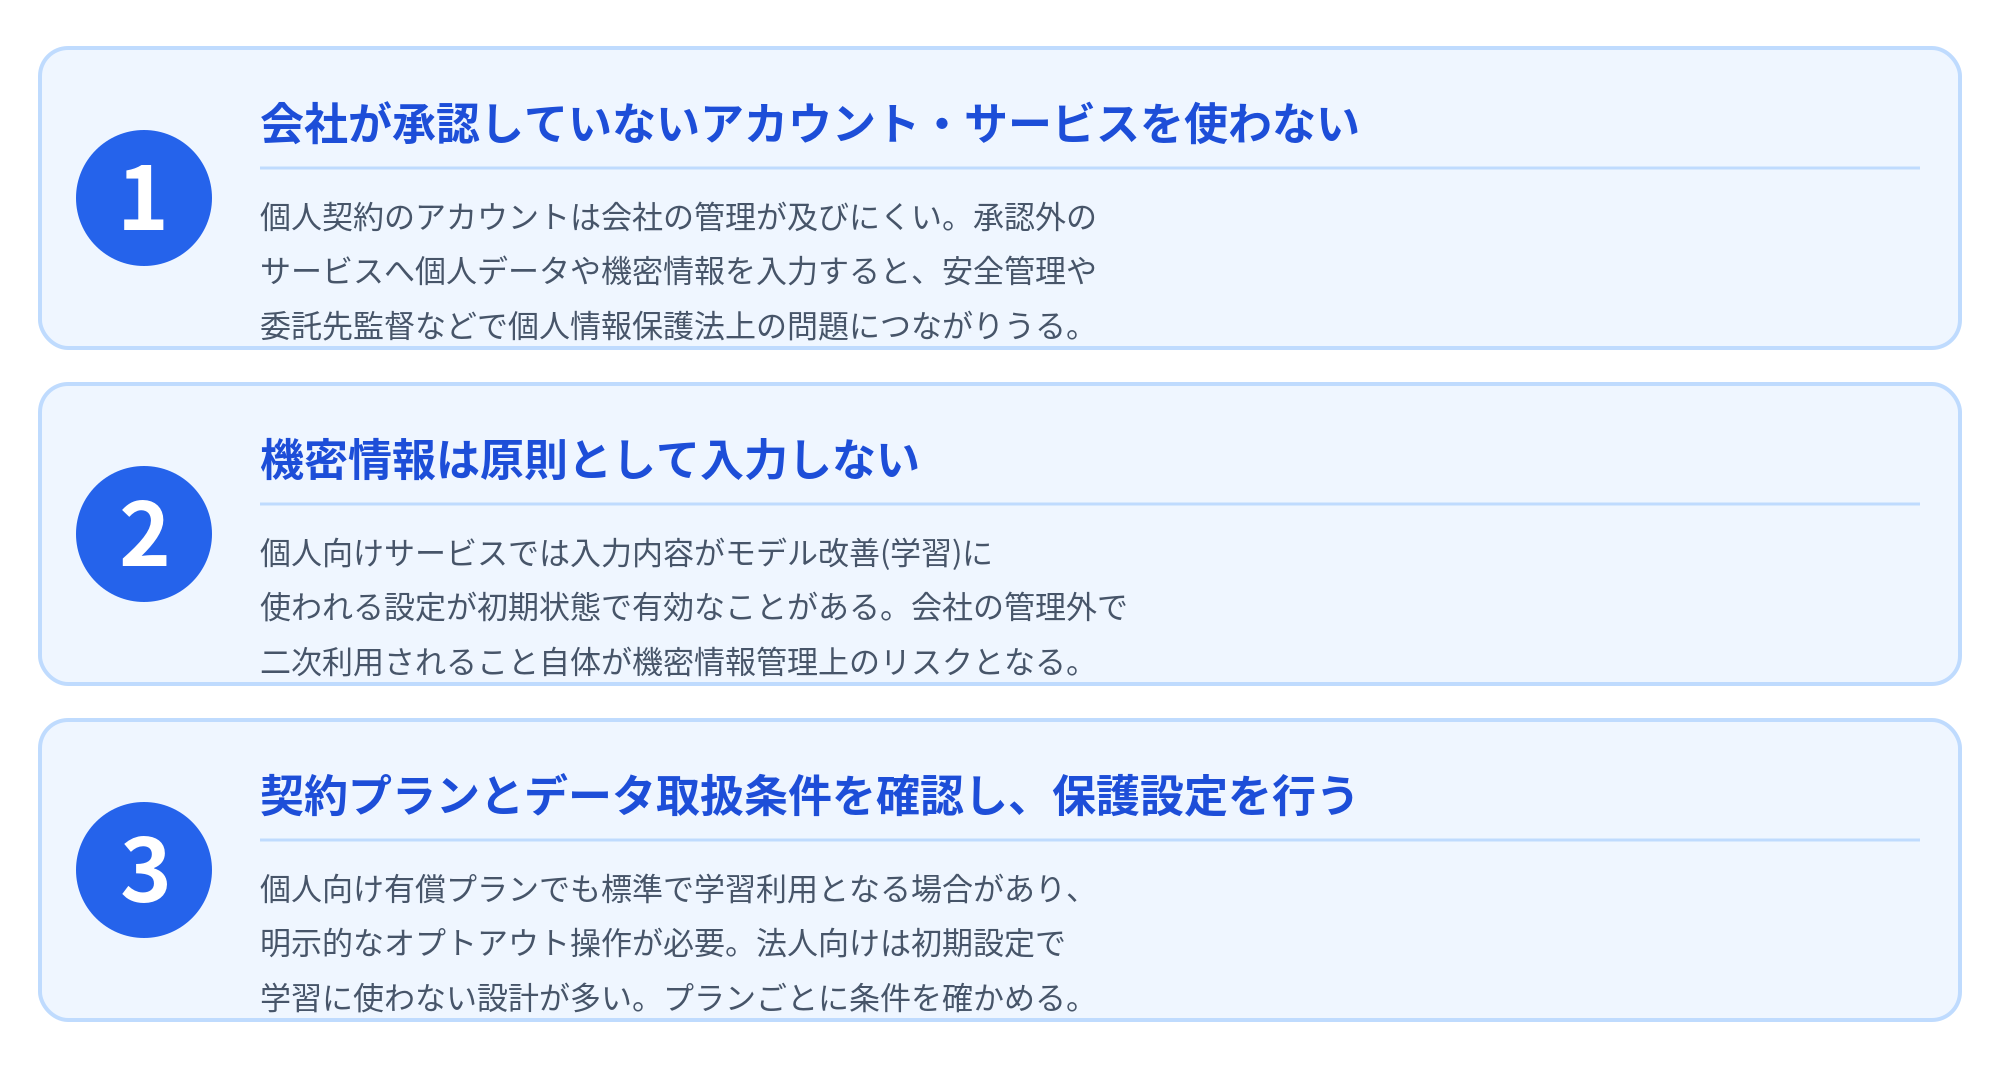
1.会社が承認していないアカウント・サービスを業務に使わない
個人で契約したアカウントは、通常、会社が契約・管理する法人向けアカウントとは異なり、その利用規約もデータの扱いも会社の管理が及びにくい。会社が把握も承認もしていないアカウントへ業務上の個人データや機密情報を入力すると、会社による契約・安全管理・利用状況の把握が困難になる。入力情報の内容やAI事業者による取扱いによっては、個人情報保護法上の利用目的による制限、安全管理措置、委託先の監督、第三者提供などが問題となる可能性がある。どの規律が適用されるかは、契約内容、入力情報の性質、およびAI事業者による取扱実態によって異なるため、一律に「監督義務違反」と決めつけるのではなく、まず会社が使ってよいサービスを確認することが出発点となる。
2.個人向けサービスでは入力内容がモデル改善に利用される場合があるーー機密情報は原則として入力しない
一部の個人向け生成AIサービスでは、入力内容がモデルの改善(学習)に利用される設定が、初期状態で有効になっていることがある。この場合でも、入力内容がそのまま他者への回答として表示されるとは限らない。しかし、情報の記憶・再現などのリスクを完全には排除できず、会社の管理外で二次利用されること自体が機密情報管理上の問題となり得る。
ただし、これは無料・有料という区分だけで決まるものではなく、サービス、プラン、ワークスペースの種類、設定、利用時点の規約によって異なる。「無料だから危険、有料だから安全」と単純化せず、利用規約・プライバシーポリシー・データ管理設定・契約プランを必ず確認したうえで、機密情報の入力可否を判断すべきである。
3.契約プランとデータ取扱条件を確認し、必要な保護設定を行う
個人向けの有償プランであっても、標準では入力データが学習に利用される設定になっている場合があり、その際は明示的なオプトアウト(学習拒否)の操作が必要になる。一方、法人向け・エンタープライズ向けの契約では、初期設定で入力・出力を学習に使わない設計になっていることが多い。つまり「有料にすれば安全」でも「必ず設定操作が要る」でもなく、契約プランごとに条件を確かめることが肝心である。学習利用の有無だけでなく、後述の各項目も併せて確認したうえで運用を開始したい。
導入前に確認したいデータ取扱条件の例
- 入力・出力のモデル学習/サービス改善への利用の有無
- データの保存期間と削除条件
- 人によるレビューの有無
- データの保存国・処理地域
- 再委託先(サブプロセッサ)の範囲
- アクセス制御・認証・監査ログ
- インシデント発生時の通知
- 契約終了後のデータの取扱い
- 入力情報および生成物の権利関係
参考:ChatGPTの場合(2026年7月確認時点)
個人向けのFree・Plus・Proのワークスペースでは、モデル改善のためのデータ利用が初期状態で有効だが、設定からオプトアウトできる。一方、Business・Enterprise・Edu、およびAPI経由の利用では、入力・出力は初期設定でモデル学習に使用されない。なお、APIを組み込んだ第三者サービスを利用する場合は、OpenAIの条件だけでなく、そのサービス提供者による保存・二次利用の条件も別途確認する必要がある。設定や規約は変更されうるため、公開・利用時点で公式のデータ管理(Data Controls)・プライバシー関連ページを再確認してほしい。
実例で見るーー知らないうちのリスク
研修では、抽象論ではなく具体的な場面で危険を伝えるようにしている。たとえば、営業担当者が提案書を早く仕上げようと、顧客リストと商談メモを承認外のAIサービスに貼り付けて要約させたとする。本人には悪意はまったくない。
しかしそのリストに個人データが含まれる場合、その入力が、あらかじめ特定した利用目的の達成に必要な範囲内かを確認する必要がある。本人の同意を得ずに入力し、AI事業者がその個人データを回答生成以外の目的で取り扱うような場合には、個人情報保護法違反となる可能性がある。さらにそのメモに自社の価格戦略や未公開の取引条件が含まれていれば、営業秘密の不適切な開示・使用に関する問題が生じる可能性も重なる。
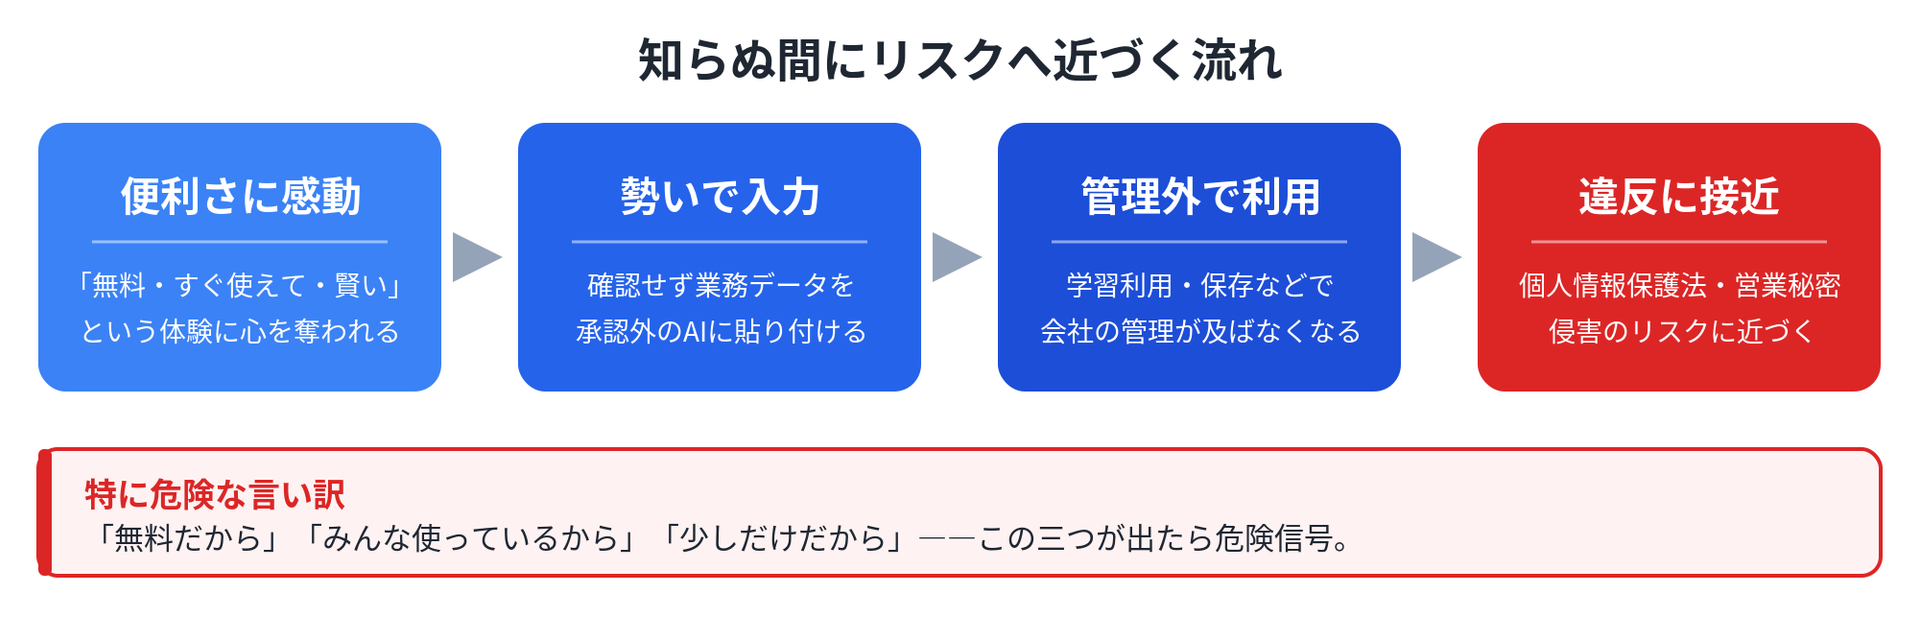
恐ろしいのは、こうした行為が「便利な時短術」の顔をして、日常業務のなかに紛れ込んでくることである。問題が生じているという自覚すらないまま、線に近づいてしまう。これが、私が最も警戒している事態である。
用語のワンポイント解説
営業秘密(不正競争防止法):法的に保護される営業秘密と認められるには、三つの要件を満たす必要がある。すなわち、秘密として管理されていること(秘密管理性)、事業活動に有用であること(有用性)、公然と知られていないこと(非公知性)である。未公開の技術情報や取引条件を会社の許可なく外部の生成AIへ入力すると、情報が第三者に開示されたり非公知性に影響したりするリスクがあるほか、秘密管理措置の運用が不十分だったと評価される一事情となる可能性がある。
ただし、その入力だけで営業秘密としての保護が当然に失われるわけではない。なお、就業規則や秘密保持義務、情報セキュリティ規程への違反となる可能性もあるため、慎重な取扱いが求められる。
オプトアウト:初期状態では「利用する」設定になっているものを、ユーザー自身の操作によって「利用しない」に切り替えること。個人向けサービスの学習拒否設定はこの典型である。学習利用が初期状態で有効になっているサービスでは、利用者が所定の操作をしなければ、学習利用を拒否したことにはならない点に注意が必要である。
特に注意
「無料だから」「みんな使っているから」「少しだけだから」ーーこの三つの言い訳が出たときこそ危険信号である。なお、チャット履歴を削除しても、サービスの規約・保持方針によっては、削除処理の完了まで一定期間を要したり、セキュリティまたは法的理由により一部のデータが一定期間保持されたりする場合がある。また、既に実施されたモデル改善への影響が遡って解消されるとは限らない。「後から削除すれば安全」と考えてはならない。
実務でどう守るかーー三つの原則
対策の要点は、個人の判断に委ねず、組織のルールとして整えることに尽きる。サービス仕様は頻繁に変わるため、次の三原則のかたちで押さえておくと変化に耐えやすい。
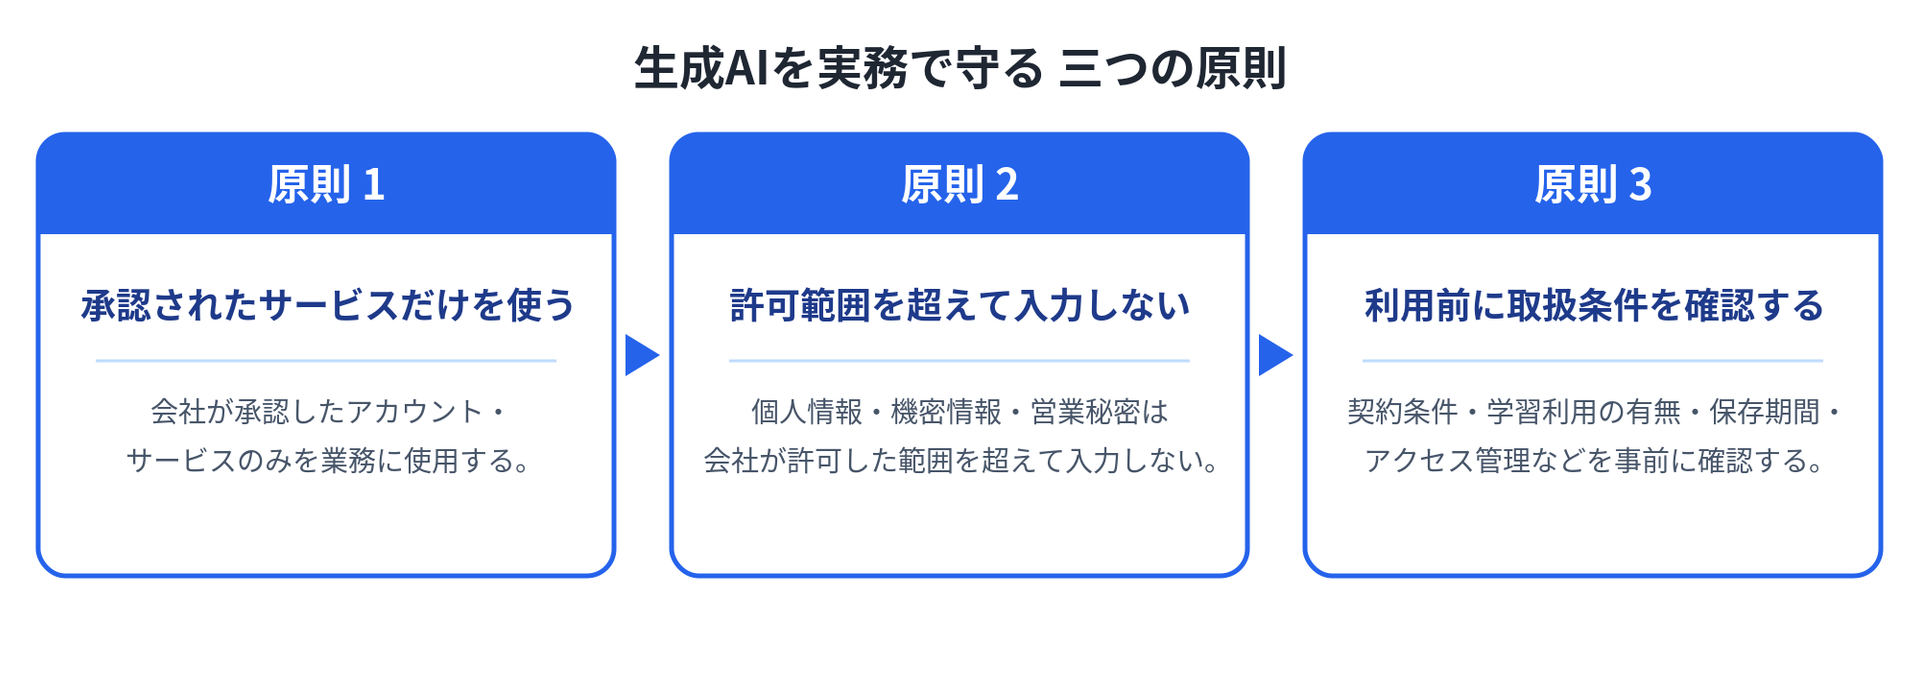
- 原則1 会社が承認したアカウント・サービスだけを使用する。
- 原則2 個人情報・機密情報・営業秘密は、会社が許可した範囲を超えて入力しない。
- 原則3 利用前に、契約条件・学習利用の有無・保存期間・アクセス管理などのデータ取扱条件を確認する。
この分野の解説動画
この記事は参考になりましたか?






この記事へのコメントはありません。