









FDAのサイバーセキュリティ要求
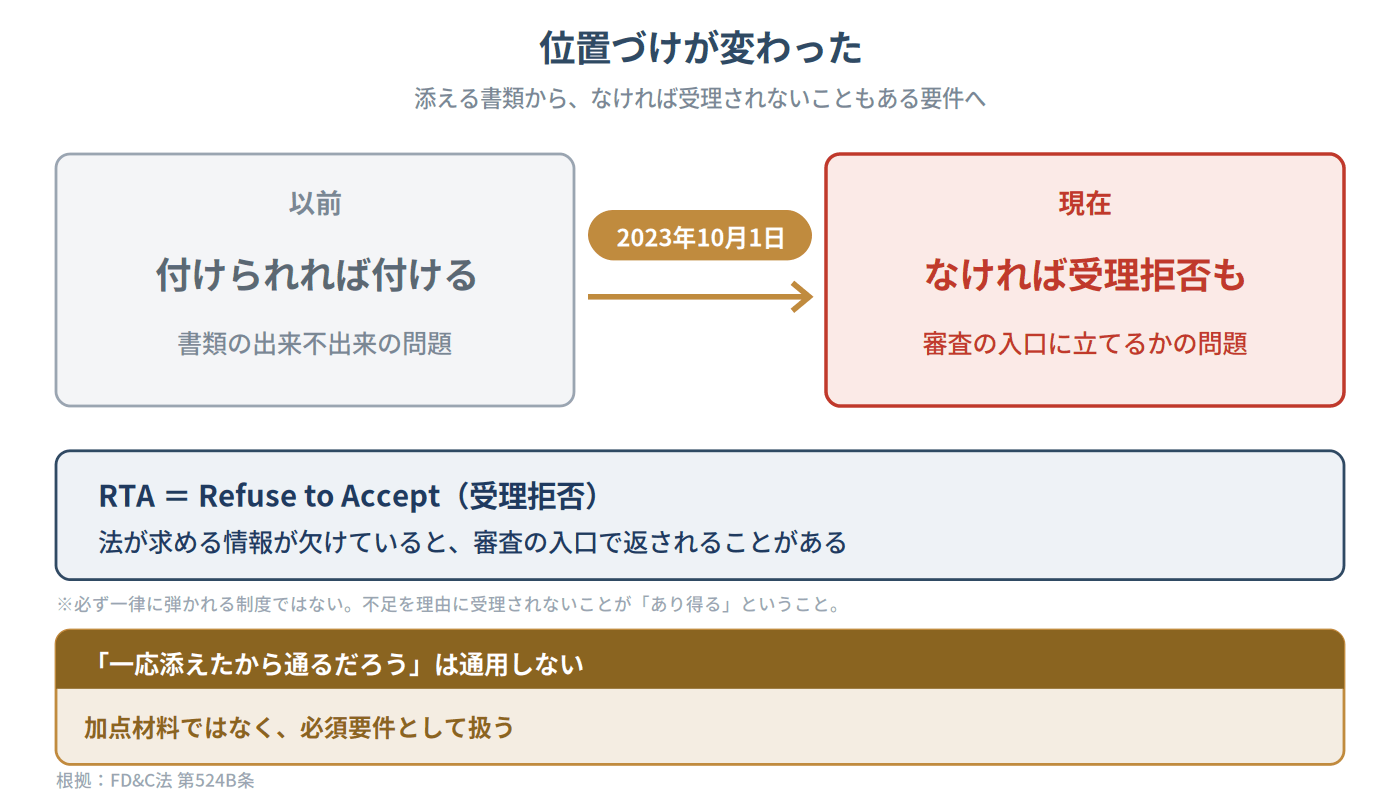
「一応サイバーセキュリティの資料も添えたから、これで通るだろう」ーー米国申請でそう高をくくると、痛い目に遭う。近年、FDA(米国食品医薬品局)はサイバーセキュリティに関する要求を大幅に強化した。2023年10月1日以降、法律上の定義に当てはまる「サイバーデバイス」については、法が求める情報が申請に含まれていない場合、その不足を理由に申請が受理拒否(RTA:Refuse to Accept)となることがある。
必ず一律に弾かれるという制度ではないが、書類の出来不出来の問題ではなく、審査の入口に立てるかどうかの問題になり得る。そこが以前とは違う。
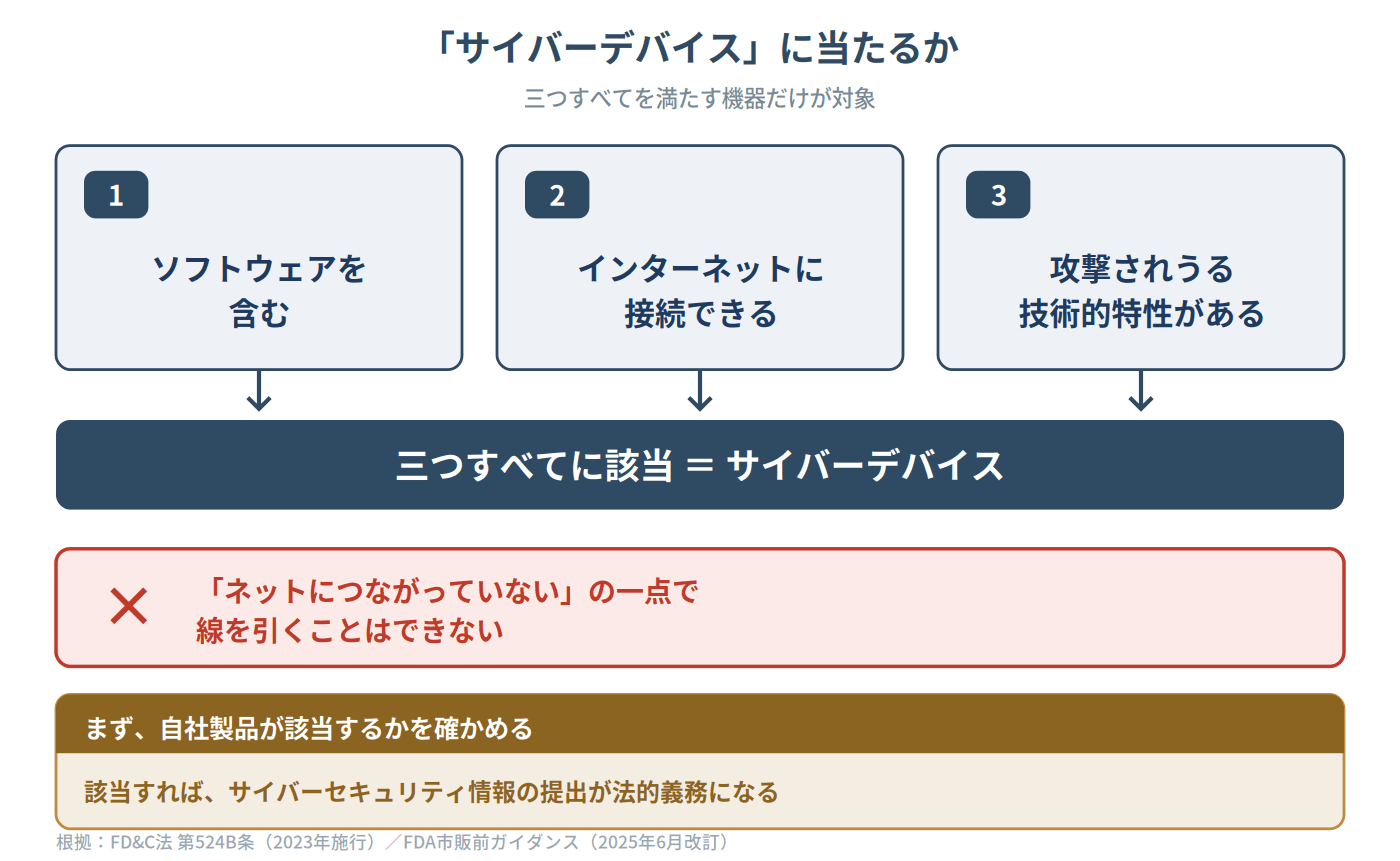
背景には法改正がある。米国では食品医薬品化粧品法(FD&C法)に第524B条が追加され、市販前申請でサイバーセキュリティ情報を提出することが法的義務となった。ここでいうサイバーデバイスとは、
- ソフトウェアを含む
- インターネットに接続する能力を有する
- サイバーセキュリティの脅威に対して脆弱となり得る技術的特性を含む
この三つのすべてに当てはまる機器である。「ネットワークにつながっているかどうか」の一点で線を引けるものではない。まずここを取り違えないことが出発点になる。
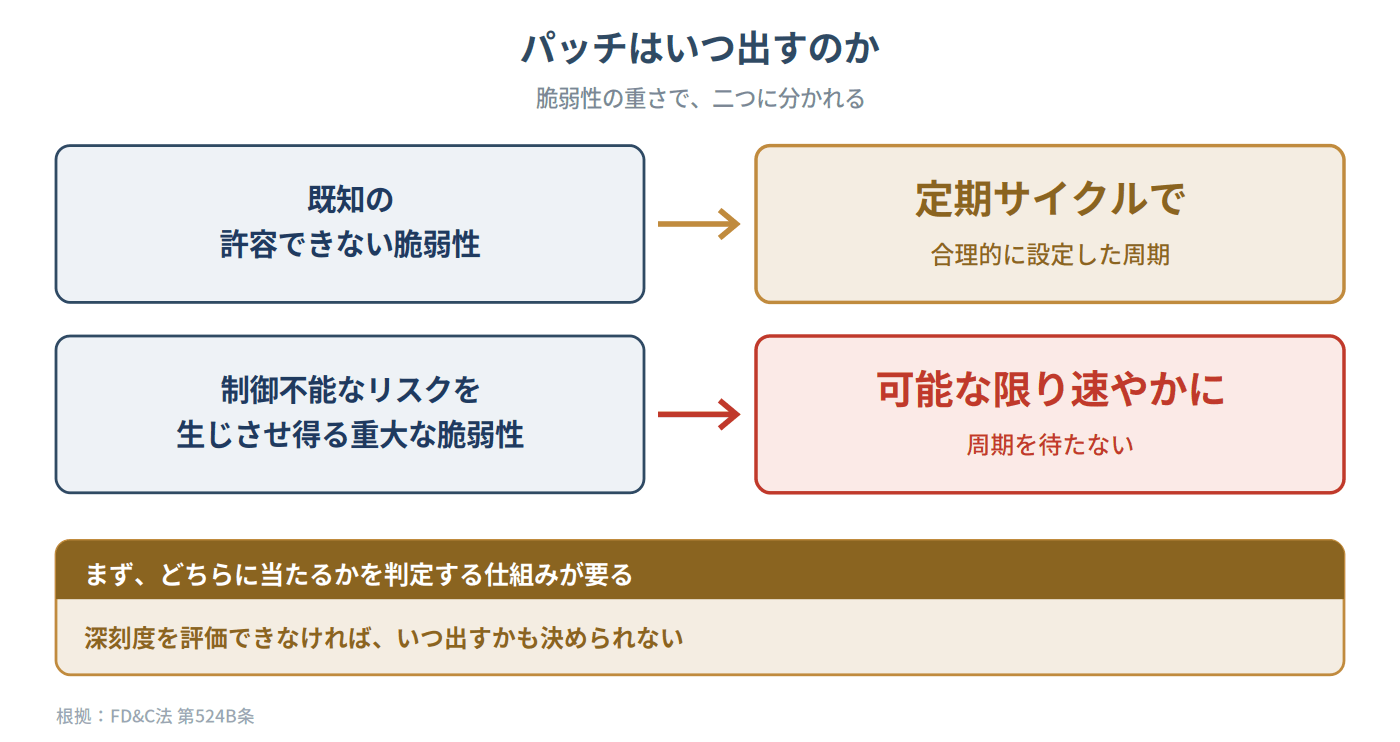
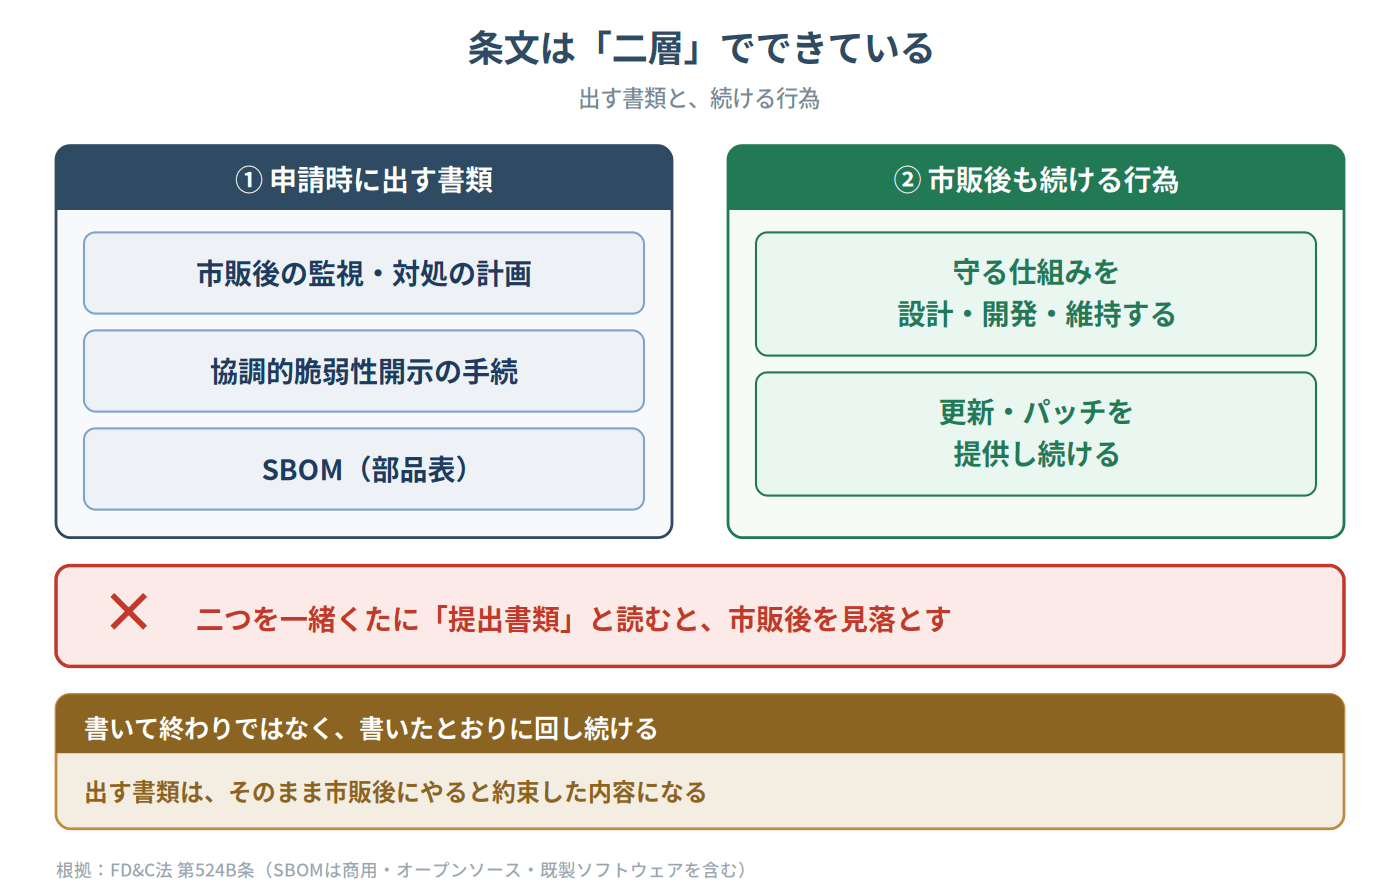
法律が求める事項も具体的である。申請時に提出するのは、市販後の脆弱性や攻撃を監視し、特定し、対処するための計画、協調的脆弱性開示(coordinated vulnerability disclosure)の手続、そしてーー前回触れたーー商用・オープンソース・既製ソフトウェアを含むSBOM(ソフトウェア部品表)などである。これに加えて、サイバーセキュリティの合理的保証を与えるためのプロセスを設計・開発・維持し、市販後には更新・パッチを提供することも求められる。パッチの提供については、既知の許容できない脆弱性には合理的に設定した定期サイクルで、制御不能なリスクを生じさせ得る重大な脆弱性には可能な限り速やかに、という区別で理解しておきたい。
つまり、この条文は「提出する文書」と「続けなければならない行為」の二層でできている。ここを一緒くたに「提出書類の中身」として読むと、市販後にやるべきことを見落とす。ともあれ「付けられれば付ける」書類から「なければ受理されないこともある」必須要件へと、位置づけが変わったのである。
なお、これらについてFDAの具体的な期待を示す市販前ガイダンスは2025年6月に改訂されている。参照する版を取り違えないことも、地味だが実務では効く。
ただし、FDAの要求は市販前で終わらない。むしろ本番は市販後にある。新たな脆弱性が見つかったときにどう検知し、どう修正プログラムを配るかーーその体制まで、法律の条文そのものが問うている。
サイバーセキュリティに「出荷したら完成」はない。攻撃側が進化し続ける以上、守る側も更新し続けるほかないからだ。
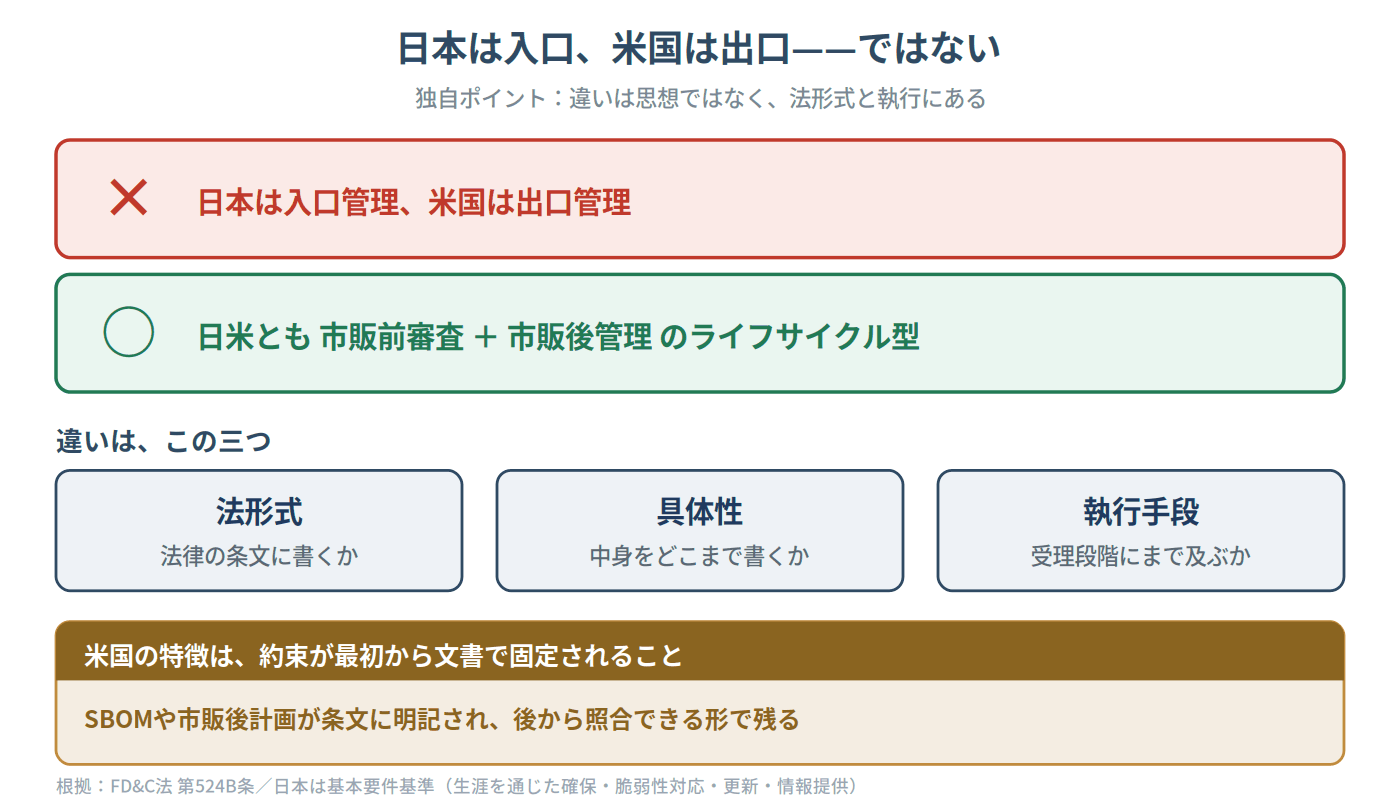
ここで筆者がかねて注意を促してきたのは、日米の違いを「日本は入口管理、米国は出口管理」と単純に割り切ってはならない、という点である。実際には、日米ともに市販前審査と市販後管理を組み合わせたライフサイクル型の規制を採っている。日本の基本要件基準も、製品の生涯を通じたサイバーセキュリティの確保、脆弱性への対応、更新、使用者への情報提供を求めており、事前審査だけで完結する制度ではない。
違いは思想の対立ではなく、法形式と具体性、そして執行手段の側にある。米国の特徴は、SBOMや市販後の脆弱性管理計画といった具体的な中身が、法律の条文として明文で提出要件に書き込まれ、その不足が申請の受理段階にまで及び得ることだ。約束の内容が最初から文書として固定され、後から照合できる形になっている、と言い換えてもよい。
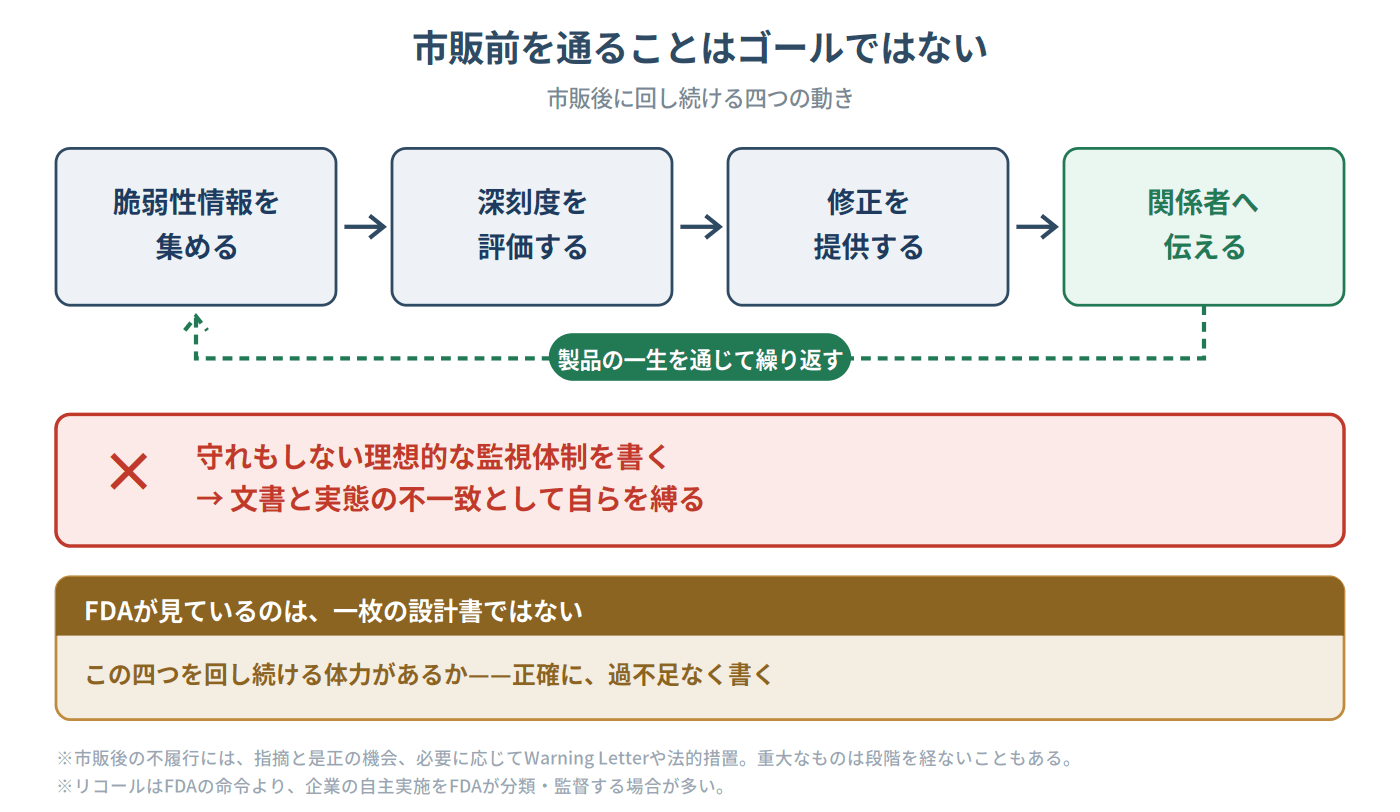
だからこそ「市販前の書類を通せば一段落」という感覚で臨むと、本当の勝負が市販後に待っていることを見誤る。市販前手続の完了はゴールではなく、製品のライフサイクルを通じてサイバーセキュリティを維持する責任の始まりなのである。
では、市販後に約束が守られていなかったらどうなるか。多くの場合、FDAは指摘と是正の機会を設け、必要に応じてWarning Letterや法的措置へ進む。ただし、対応はリスクや違反の重大性によって異なり、常に同じ順序をたどるとは限らない。
重大なものについては、途中の段階を経ずに措置が取られることもあり得る。リコールについても、FDAが命令する場合より、企業が自主的に実施してFDAがそれを分類・監督する場合が多い。「怖いから備える」のではなく「文書と実態の整合性を問われ得るから備える」と理解しておくのが実務的である。
もう一つ実務で効くのは、実行可能で整合した内容を書くことである。これはFDAが明文で定めた要求ではなく、筆者の実務上の見立てにすぎない。それでも言っておきたい。
申請文書の記載に不整合や実現可能性への疑問があれば、審査段階で追加照会を招き得る。そして、文書で示した体制を市販後に実行できていなければ、査察や市販後対応の場面で整合性を問われる可能性がある。守れもしない理想的な監視体制を書けば、それがそのまま自らを縛る枷になりかねない。
ここでも「正確に、過不足なく」が鉄則だ。初学者が戸惑いやすいのは、サイバーセキュリティが「一度出せば終わる書類」ではなく、継続的に回し続ける活動だ、という点だろう。市販後に脆弱性の情報を集め、深刻度を評価し、必要に応じて修正を提供し、関係者へ伝えるーーこの活動を、あらかじめ定めた製品ライフサイクルとサイバーセキュリティ支援計画に沿って継続しなければならない。FDAが見ているのは、提出された一枚の設計書ではなく、その活動を回し続ける体力があるかどうかなのである。
FDAのサイバーセキュリティ要求は、書類仕事ではなく、製品ライフサイクルを通じて続く約束である。市販前手続を通ることではなく、通った後も守り続けられることを問われているーーそう心得るべきなのである。
この分野の解説動画
この記事は参考になりましたか?





この記事へのコメントはありません。